El consentimiento obligado a la IA duplica al genuino, y LATAM no lo mide
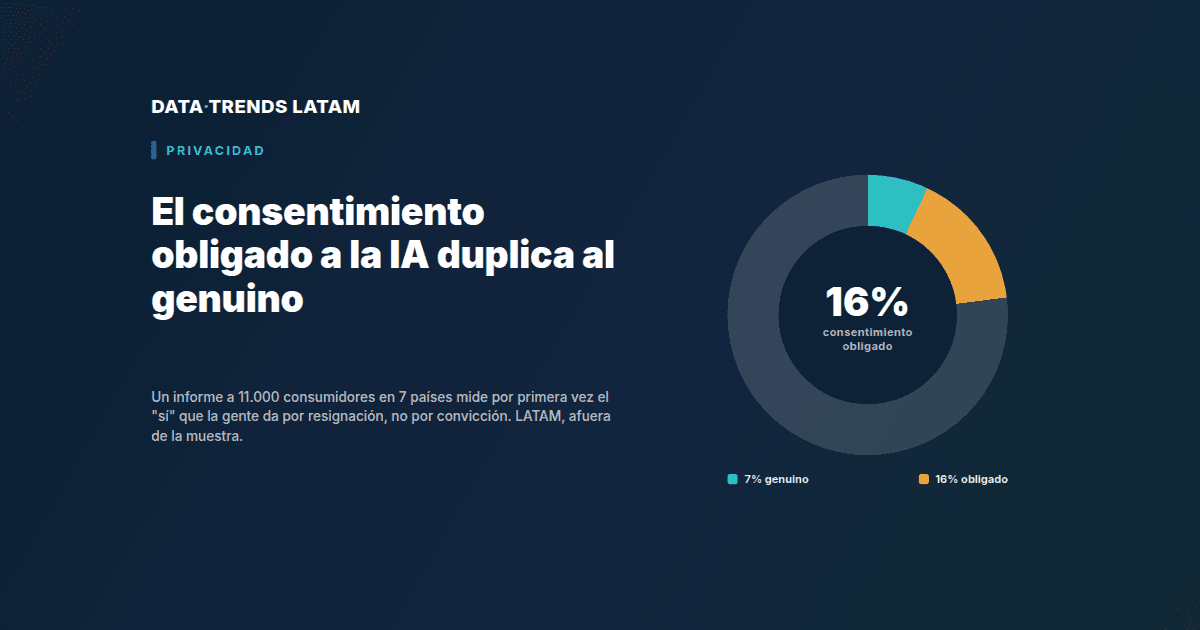
Siete de cada diez consumidores en Alemania, España, Italia, Países Bajos, Suecia, Estados Unidos y Reino Unido dicen que le darían a un asistente de inteligencia artificial (IA) acceso a datos sensibles: sus herramientas de trabajo, su información de salud, los datos de su cuenta en la empresa. El problema aparece cuando se mira cómo llegan a ese sí. Solo el 7% está totalmente cómodo con esa decisión; otro 16% dice que sí mientras reconoce sentirse incómodo. Es más del doble.
A esa segunda categoría, el informe The Resigned Consent Report —parte del State of Digital Trust 2026 de Usercentrics y Cookiebot, basado en una encuesta a 11.000 personas en siete mercados realizada por Sapio Research en marzo de 2026, con un margen de error de ±0,9% al 95% de confianza— la llama “consentimiento obligado” (resigned consent en el original en inglés, literalmente “consentimiento resignado”): una autorización que en las métricas de adopción se ve idéntica a un sí genuino, pero que se comporta distinto en cuanto algo sale mal.
Qué mide el informe y por qué una tasa de consentimiento no alcanza
Una tasa de autorización le dice a una empresa cuánta gente dijo que sí. No le dice qué tipo de sí recibió. Esa distinción es el eje regulatorio de fondo: tanto el Reglamento General de Protección de Datos (RGPD) de la Unión Europea como la mayoría de las leyes de protección de datos de América Latina exigen que el consentimiento sea libre, informado, específico e inequívoco. Un “sí” que la persona da porque ya decidió que negarse no era una opción real —la definición operativa de consentimiento obligado que usa el informe— es, en rigor, un consentimiento que no cumple con el estándar de ser “libremente otorgado” que exige ese marco legal, aunque en el dato agregado luzca igual que cualquier otro.
En promedio, el 58% de los consumidores encuestados reporta algún nivel de incomodidad con que la IA acceda a sus datos, en un rango que va del 53% para herramientas de trabajo al 64% para cuentas financieras, medido en seis categorías:
| Categoría | Cómodo sin condiciones | Algo de incomodidad (total) | Incómodo, lo permite igual | Dejaría de usar la IA |
|---|---|---|---|---|
| Cuentas financieras | 6% | 64% | 14% | 24% |
| Archivos/documentos | 6% | 59% | 15% | 19% |
| Datos de la empresa | 8% | 57% | 16% | 16% |
| Datos de salud | 8% | 57% | 17% | 15% |
| Email/calendario | 8% | 55% | 17% | 15% |
| Herramientas de trabajo | 8% | 53% | 17% | 13% |
El patrón es contraintuitivo: donde el riesgo percibido es más alto —cuentas financieras—, el consentimiento obligado es el más bajo (14%) porque la gente directamente se va (24% dejaría de usar la IA por completo). Donde el riesgo percibido es más bajo y el pedido es más frecuente —herramientas de trabajo, email, salud—, el consentimiento obligado llega a su pico (17%). El informe conecta ese patrón con lo que la investigación en diseño llama “fatiga de consentimiento”: cuanto más seguido se repite el mismo tipo de pedido, menos lo procesa activamente quien lo recibe, aunque la incomodidad de fondo no desaparezca.
Por qué le importa a una empresa que opera en América Latina
Para una empresa que despliega copilotos o agentes de IA internos —el escenario de “herramientas de trabajo”, que el informe identifica como el de mayor adopción real y también el de mayor consentimiento obligado—, el riesgo no es solo de experiencia de usuario. Tilman Harmeling, de Strategy & Market Intelligence en Usercentrics, lo resume así en el informe: “Un sí obligado y uno real son idénticos en tu tasa de consentimiento, pero se comportan de manera completamente distinta. Uno se sostiene bajo presión. El otro se sostiene hasta el primer titular negativo. Si no podés distinguir cuál de los dos tenés, no sabés cuánta de tu adopción de IA es realmente tuya” (traducción propia).
Esa “primera crisis” es, en términos legales, el momento en el que un regulador o un tribunal revisa si el consentimiento que respalda un tratamiento de datos fue realmente válido. Una brecha de datos, un cambio en los términos de privacidad o una función que silenciosamente amplía lo que la IA puede acceder son, todos, escenarios en los que ese “sí” obligado deja de sostenerse —y ahí es donde se mide si hubo consentimiento genuino o una autorización de cumplimiento mínimo.
Marco comparado: qué exigen las leyes de protección de datos en la región
Ninguno de los siete mercados relevados por el informe es latinoamericano, pero el estándar legal de fondo —libertad, información y especificidad del consentimiento— sí tiene equivalentes concretos en la región:
Argentina regula el tratamiento de datos personales bajo la Ley 25.326 de Protección de Datos Personales, que exige consentimiento “libre, expreso e informado” (artículo 5). La Agencia de Acceso a la Información Pública (AAIP) impulsó un anteproyecto de reforma integral de la ley, con estándares más exigentes de consentimiento para perfilamiento y decisiones automatizadas; [VERIFICAR el estado parlamentario actual del proyecto, dado que no forma parte de las fuentes de este informe].
Brasil exige bajo la Lei Geral de Proteção de Dados (LGPD, Lei 13.709/2018) que el consentimiento sea “livre, informado e inequívoco” (artículo 7°, inciso I), y su autoridad de control, la Autoridade Nacional de Proteção de Dados (ANPD), avanzó en regulación específica sobre tratamiento automatizado de datos y derecho a explicación frente a decisiones de IA; [VERIFICAR el texto vigente de esa resolución y su alcance actual].
México reformó en 2025 su marco de protección de datos con una nueva Ley General de Protección de Datos Personales en Posesión de Sujetos Obligados, en el contexto de la disolución del Instituto Nacional de Transparencia (INAI) y el traspaso de sus funciones de tutela de datos a un organismo de la administración centralizada; [VERIFICAR el nombre exacto del organismo garante vigente y el estado de la normativa aplicable al sector privado].
En los tres casos, el estándar legal no pregunta cuántas personas dijeron que sí: pregunta si ese sí fue libre. Es la misma pregunta que el informe de Usercentrics y Cookiebot plantea para el consumidor promedio en Europa y Estados Unidos, y que ningún regulador de la región ha medido todavía de forma específica para IA.
Qué monitorear
No hay, por ahora, una resolución o guía de una autoridad de datos latinoamericana que mida específicamente la “calidad” del consentimiento otorgado a sistemas de IA en los términos que usa este informe. Lo que sí hay, y vale seguir de cerca, es la convergencia de dos procesos: por un lado, el avance de los marcos de IA y de reforma de protección de datos en Argentina, Brasil y México citados arriba; por el otro, la adopción creciente de agentes de IA en entornos corporativos de la región, que replica casi exactamente el escenario de “herramientas de trabajo” donde el informe mide el pico de consentimiento obligado (17%).
Para un DPO o un equipo legal que gestiona el rollout de IA en la región, el informe ofrece cuatro criterios de diseño de producto que son, también, criterios de robustez legal del consentimiento: dar el mismo peso visual a aceptar, rechazar y personalizar; permitir elegir por categoría de dato y no en bloque; hacer que rechazar cueste lo mismo que aceptar; y pedir el acceso en el momento en que es relevante, no por adelantado. Un consentimiento diseñado así es, además de mejor experiencia, más defendible ante una autoridad de control.
Nuestro análisis
El dato más incómodo del informe no es el 16% de consentimiento obligado global: es que esa cifra no aparece en ningún tablero de adopción. Un rechazo se registra como rechazo. Un abandono se registra como churn. Un consentimiento obligado se registra, simplemente, como un sí. Es la única forma de incomodidad del consumidor que hoy entra a las métricas de éxito de una empresa disfrazada de resultado positivo.
Eso tiene una lectura regional directa. América Latina no estuvo en la muestra, pero sus marcos legales comparten con el RGPD europeo la misma exigencia de fondo —consentimiento libre e informado— y sus empresas están adoptando IA en el mismo tipo de categorías (herramientas de trabajo, email, datos de la empresa) donde el informe mide el mayor consentimiento obligado. No hace falta un dato propio de la región para anticipar que el patrón se repite: hace falta que una autoridad de control, un incidente de seguridad o una demanda colectiva lo pongan en evidencia, como ya ocurrió en otros frentes de cumplimiento de IA en la región.
Cierre
El informe cierra con una frase que vale como pregunta para cualquier empresa que mida su “tasa de IA” como un éxito: las marcas a las que los consumidores les darán acceso en 2027 son las que están decidiendo, hoy, cómo piden ese acceso. La pregunta que ninguna tasa de consentimiento responde por sí sola es si ese “sí” se sostiene el día que algo se rompe.
Preguntas frecuentes
¿Qué es el “consentimiento obligado” según el informe de Usercentrics y Cookiebot?
Es la autorización que una persona da para que la IA acceda a sus datos pese a sentirse incómoda con esa decisión, porque considera que negarse no es una opción real. El informe lo mide con el doble de frecuencia (16%) que el consentimiento totalmente cómodo (7%).
¿Las leyes de protección de datos de América Latina exigen que el consentimiento sea “libre” y no solo formal?
Sí. La Ley 25.326 en Argentina y la LGPD en Brasil, entre otras normas de la región, exigen expresamente que el consentimiento sea libre, informado y específico, el mismo estándar que el informe usa para distinguir un “sí” genuino de uno obligado.
¿Qué puede hacer una empresa para reducir el riesgo de que su consentimiento sea “obligado” y no genuino?
El informe recomienda dar el mismo peso visual a aceptar y rechazar, permitir el consentimiento granular por categoría de dato, igualar la fricción de optar por no participar con la de aceptar, y pedir el acceso en el momento en que es efectivamente relevante para el usuario.
Fuente primaria: Usercentrics x Cookiebot, The Resigned Consent Report (State of Digital Trust 2026), marzo de 2026, Sapio Research, 11.000 encuestados en 7 mercados.